Protección DDoS y firewall: cómo funciona el Escudo
Qué protege el Escudo SolumeCore contra ataques DDoS y cómo usar el firewall del panel: modos, puertos, listas, países, plantillas y registro de ataques.
Los servidores de SolumeCore llevan mitigación DDoS activa en el borde de la red, y el panel de cliente te ofrece una página de firewall para ver los ataques y decidir quién entra. Este documento explica qué se protege, en qué se diferencian los tres modos de protección y cómo usar puertos, listas, reglas por país y plantillas sin dejarte fuera de tu propio servidor.
La mitigación reduce la probabilidad de que un ataque deje tu servidor sin servicio; no es una garantía de inmunidad. Un ataque muy grande o poco habitual puede causar interrupciones, y lo que corre dentro de tu servidor (un plugin sin actualizar, una contraseña débil) sigue siendo responsabilidad tuya.
Qué se protege y dónde
La página pública de Firewall describe la protección en tres capas:
| Capa | A qué apunta | Ejemplos de lo que se filtra |
|---|---|---|
| L3, red | Inundaciones volumétricas | Floods ICMP e IP, direcciones falsificadas, ataques de reflexión |
| L4, transporte | Floods TCP y UDP | SYN floods, amplificación UDP, límites de conexión |
| L7, aplicación | Bots y abuso HTTP | Floods HTTP, conexiones lentas, filtros de protocolo para juegos |
Cómo lo gestionas depende del producto:
- VPS y VDS (servidores con IP dedicada propia) tienen la página completa de firewall, llamada Escudo SolumeCore en el panel.
- Servidores de juego y de apps se protegen solos en el borde de la red. Donde la ubicación usa el firewall de juegos, la misma página de Firewall muestra una vista de Firewall de juegos para los servidores de juego, con reglas que se revisan en orden, un atajo «Proteger un juego en un clic» y una caché de consultas.
Si un servidor no tiene IP dedicada, la página de Firewall te lo indica y te lleva a tu lista de servidores.
La página de Firewall (VPS y VDS)
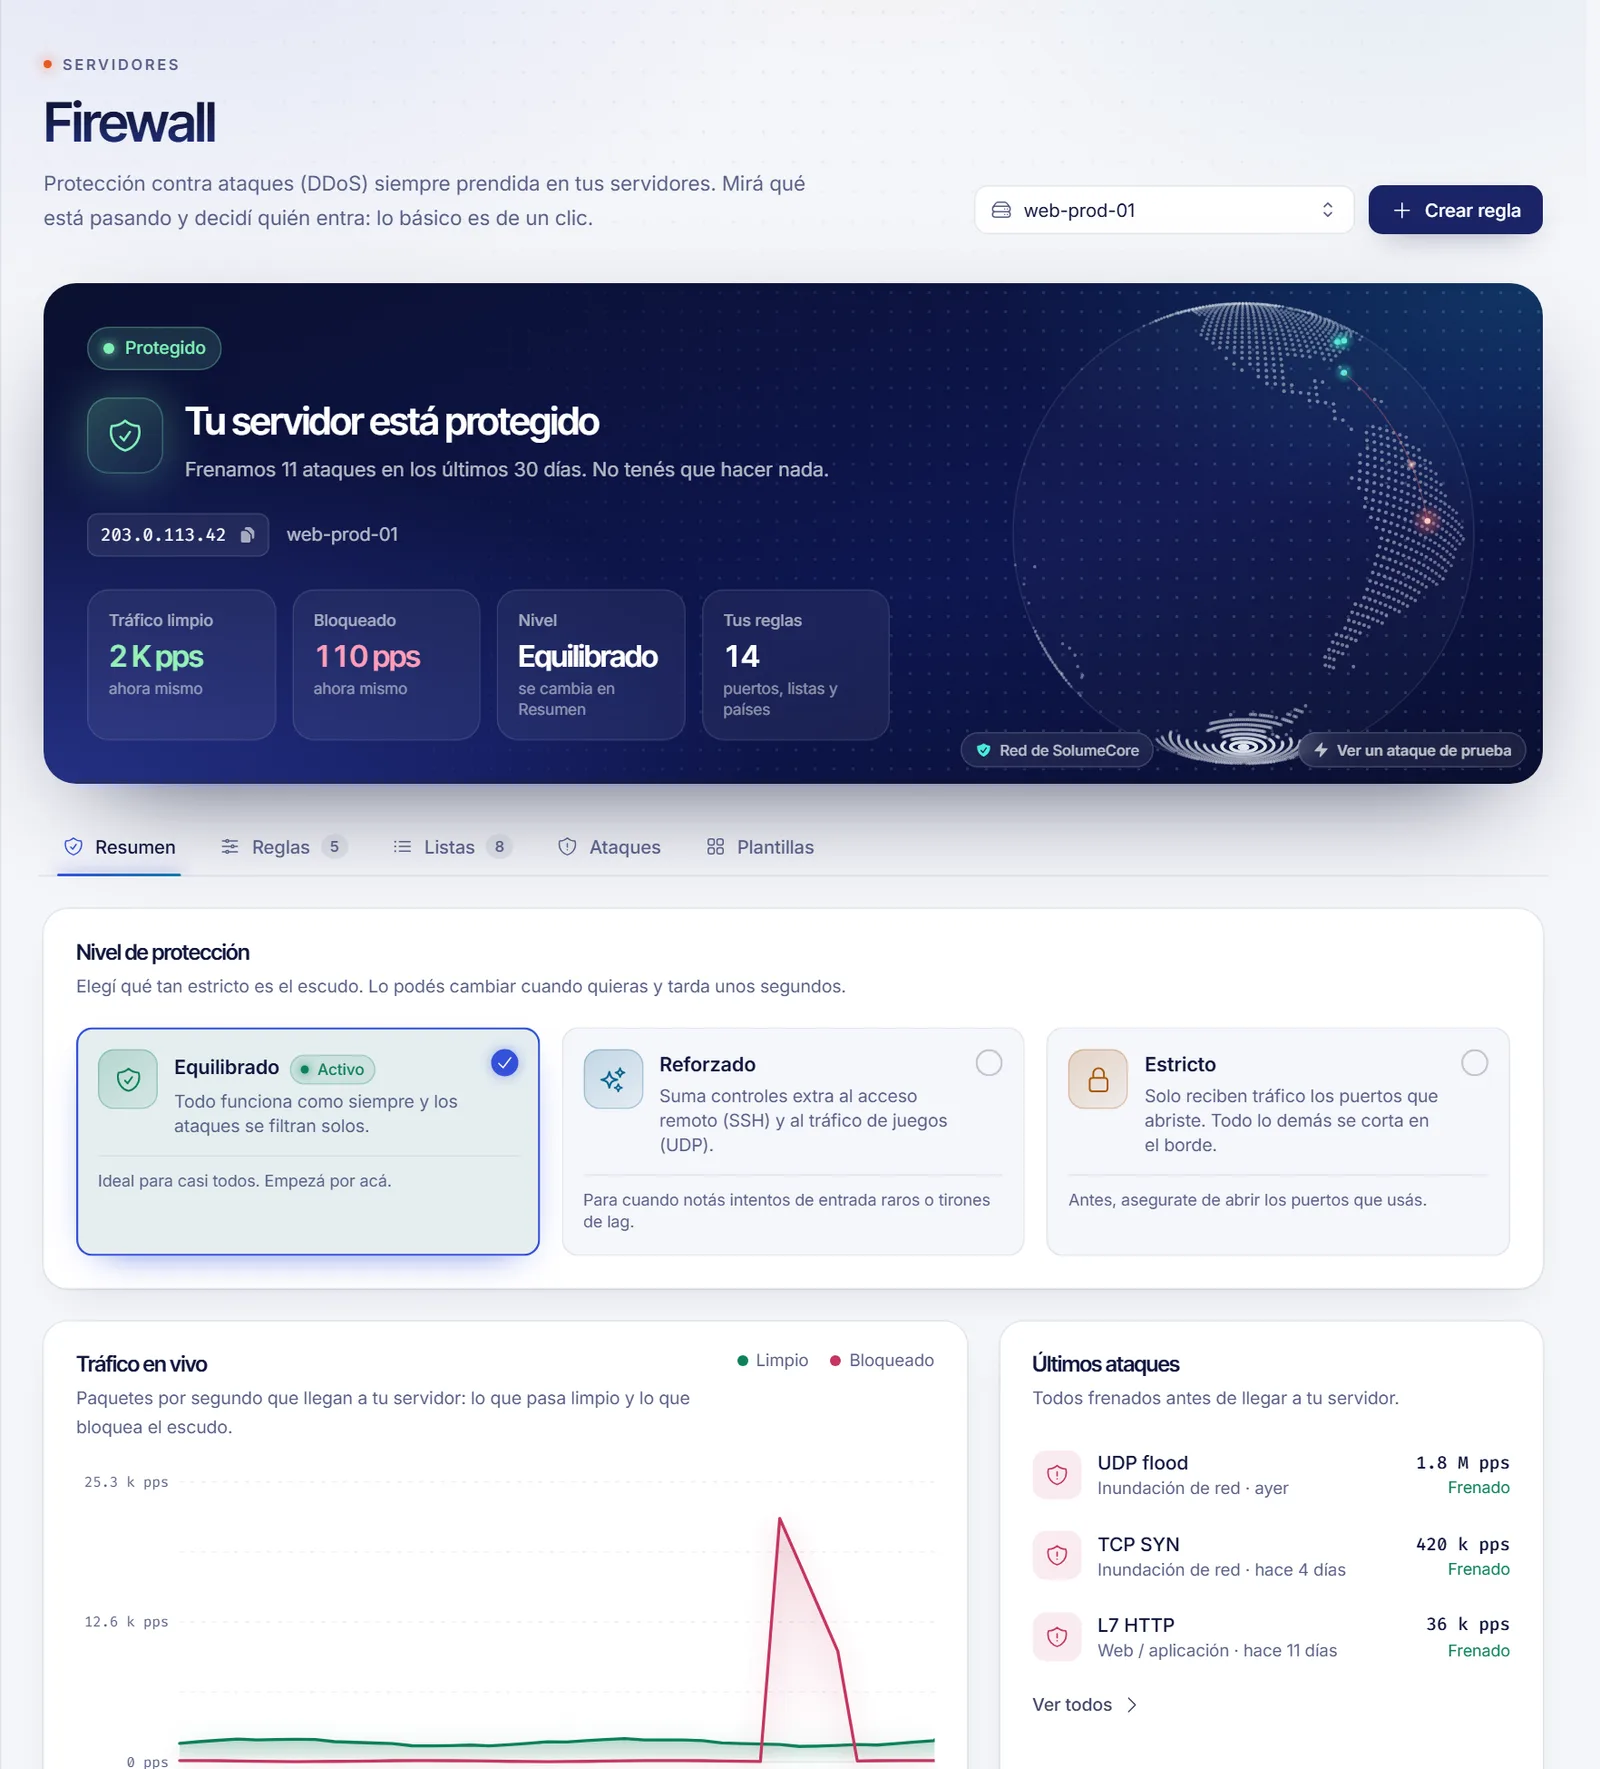
Abre Firewall en el panel, elige un servidor y verás un banner de estado («Protegido» o «Frenando un ataque»), la cantidad de ataques detenidos en los últimos 30 días y el tráfico en vivo dividido entre limpio y bloqueado en paquetes por segundo. Las pestañas son Resumen, Reglas, Listas, Ataques y Plantillas.
Modos de protección
| Modo | Qué hace | Cuándo usarlo |
|---|---|---|
| Equilibrado | Todo funciona como siempre y los ataques se filtran solos. | Lo mejor para casi todos. Empieza aquí. |
| Reforzado | Añade controles extra para el acceso remoto (SSH) y el tráfico de juegos (UDP). | Cuando notes intentos de acceso extraños o picos de lag. |
| Estricto | Solo reciben tráfico los puertos que hayas abierto; todo lo demás se corta en el borde. | Solo después de listar todos los puertos que usas. |
Importante: en modo Estricto, un servidor sin puertos abiertos no recibe nada. El panel te avisa y te muestra qué puertos quedarán abiertos antes de confirmar. Abre como mínimo el puerto de SSH o de Escritorio remoto antes.
Si activas o desactivas protecciones sueltas a mano, el modo aparece como «Personalizado»; elige uno de los tres para volver a una configuración conocida.
Protecciones automáticas
Son filtros opcionales que puedes activar en Resumen:
- Guardia de SSH: descarta bots que prueban muchas contraseñas en tu puerto SSH.
- Guardia de Escritorio remoto: lo mismo para servidores Windows con RDP.
- UDP estricto: solo deja pasar UDP cuando responde a algo que inició tu servidor. Puede añadir unos milisegundos al primer paquete.
- Respuestas rápidas de FiveM: el firewall responde por ti a las consultas de la lista de servidores de FiveM, para que las avalanchas de consultas falsas no lleguen a tu servidor.
Si moviste SSH, Escritorio remoto o FiveM a un puerto no estándar, indícaselo al firewall en Reglas → Dónde escuchan tus servicios para que siga protegiéndolos.
Reglas: puertos abiertos y límites por país
En Reglas → Puertos abiertos listas los puertos que usa tu servidor (25565 para Minecraft Java, 80 y 443 para una web, 22 para SSH, etc.). En los modos Equilibrado y Reforzado todos los puertos siguen respondiendo, pero listar los tuyos permite al escudo inspeccionarlos mejor, y la lista es obligatoria para el modo Estricto. Cada puerto TCP tiene un interruptor de guardia de conexión: protege el inicio de la conexión contra escaneos y SYN floods a cambio de un retraso mínimo en la primera conexión.
Los límites por país fijan un tope de paquetes por segundo aceptados desde un país en lugar de bloquearlo entero, útil cuando tienes jugadores reales allí y atacantes también.
Listas
- Siempre permitidas: direcciones (IP sueltas o rangos como
1.2.3.0/24) que se saltan todos los filtros. Añade tu propia IP para no bloquearte por error; hay un botón para añadir tu IP actual. - Bloqueadas: direcciones que nunca podrán llegar a tu servidor. Las marcadas «Por ti» son tuyas; las «Automático» las añadió el escudo al detectar a un atacante.
- Países: «Bloquear estos» (lo habitual) o «Permitir solo estos» (para servidores locales: todos los de fuera de la lista quedan bloqueados, tú también si viajas).
Ataques e informe de 30 días
La pestaña Ataques lista cada ataque que detuvo el escudo, con su tipo (inundación de red, web o aplicación, ataque de volumen), inicio, pico de paquetes por segundo y volumen, y los orígenes principales por dirección, país y red. Puedes bloquear un origen con un clic. Un informe de 30 días resume todo lo ocurrido en todos tus servidores. El historial empieza desde que se activó la función.
Plantillas
Las plantillas aplican un conjunto de reglas ya hecho a uno o varios servidores a la vez: Servidor web, Minecraft, Solo SSH desde mi IP y Escritorio remoto (Windows). Algunas usan tu IP actual, que el panel detecta y puedes corregir. Después puedes revisar o borrar cada regla.
Firewall de juegos para servidores de juego
Cuando un servidor de juego está cubierto por el firewall de juegos, la página de Firewall muestra para él las pestañas Resumen, Reglas, Ataques y Caché de consultas. La disponibilidad depende de la ubicación. Las reglas se evalúan de arriba abajo y decide la primera que coincide, así que el orden importa; usa el menú de opciones para subir o bajar una regla. «Proteger un juego en un clic» añade las reglas adecuadas para los puertos de ese juego, con su filtro especial cuando existe. La caché de consultas responde en el borde a las peticiones constantes de los lanzadores de juegos («¿estás en línea? ¿cuántos jugadores hay?») para que no carguen tu servidor.
Controlar el firewall por API
En VPS y VDS puedes leer y cambiar reglas del firewall (bloqueo de países, lista blanca de orígenes, bloqueo de ASN, puertos y lista negra) con la API de cliente. Consulta la referencia de la API de cliente y las claves de API de la cuenta. Recuerda que una clave de API solo funciona desde las IP autorizadas para ella.
Buenas prácticas
- Mantén el modo Equilibrado salvo que tengas un motivo para cambiarlo.
- Añade tu propia IP a «Siempre permitidas» antes de experimentar.
- Antes de activar el modo Estricto, lista todos los puertos que usas, SSH incluido.
- Revisa la pestaña Ataques después de un incidente para ver qué orígenes bloquear.
- Mantén tu software actualizado: el firewall no puede arreglar una aplicación vulnerable.
Documentos relacionados
- VPS frente a VDS
- Guía del panel de servidores de juego
- Seguridad de la cuenta
- Uso aceptable y medidas contra el abuso
- Protección DDoS en el sitio
FAQ
¿La protección DDoS está incluida o es un extra?
El panel indica que todos los servidores de SolumeCore incluyen protección DDoS. Revisa los planes por si algún producto tiene particularidades.
¿El firewall ralentiza mi servidor?
El filtrado ocurre en el borde de la red, pero algunas funciones opcionales añaden un pequeño retraso: la guardia de conexión añade un retraso mínimo a la primera conexión y UDP estricto puede añadir unos milisegundos al primer paquete. El modo Equilibrado está pensado para el uso normal.
¿Puedo bloquear un país entero?
Sí, desde Listas → Países con «Bloquear estos», o limitar el tráfico de un país con Límites por país. Elige con cuidado: los visitantes y jugadores legítimos de ese país también quedarán bloqueados.
Activé el modo Estricto y perdí el acceso. ¿Qué hago?
El modo Estricto solo deja pasar los puertos listados. Vuelve a Equilibrado desde la pestaña Resumen de la página de Firewall, que forma parte del panel y no depende de los puertos de tu servidor. Si sigue sin responder, abre un ticket. La próxima vez, abre tu puerto de SSH o de Escritorio remoto antes de activarlo.
¿Un ataque puede tumbar igualmente mi servidor?
La mitigación está diseñada para frenar los ataques volumétricos, de transporte y de aplicación más habituales antes de que te lleguen, pero ningún proveedor puede prometer que nada pasará jamás. Consulta la página de estado del servicio durante un incidente y abre un ticket si tu servidor se ve afectado.