Protección DDoS para servidores de juegos: capas L3, L4 y L7
Qué es un ataque DDoS, qué significan las capas L3, L4 y L7 y cómo la protección en el borde de la red ayuda a mantener en línea un servidor de juegos.
Un ataque DDoS (denegación de servicio distribuida) inunda tu servidor con tráfico basura desde muchas máquinas hasta que los jugadores reales no pueden conectarse. La protección DDoS filtra ese tráfico antes de que llegue a tu servidor, idealmente en el borde de la red, para que los jugadores legítimos sigan jugando. Las capas L3, L4 y L7 describen dónde golpea un ataque: la red, la conexión de transporte o la aplicación. Una buena defensa cubre las tres.
Por qué atacan a los servidores de juegos
Los servidores de juegos son un blanco habitual por varios motivos: rivales que quieren dejar fuera de línea a la competencia, jugadores castigados con un ban, intentos de extorsión o simple vandalismo. Además, los protocolos de juego suelen basarse en UDP, fácil de inundar y fácil de falsificar.
No toda caída es un ataque. Un plugin que falla o un disco lleno pueden verse igual desde fuera. Revisa tus registros antes de asumir lo peor.
Las capas en lenguaje llano
Los números hacen referencia a las capas del modelo OSI, una forma de describir cómo se apila el tráfico de red.
| Capa | Nombre | Qué transporta | Ataque típico |
|---|---|---|---|
| L3 | Red | Paquetes IP | Inundaciones volumétricas, reflexión y amplificación, inundaciones ICMP |
| L4 | Transporte | Conexiones TCP y UDP | Inundaciones SYN, inundaciones UDP |
| L7 | Aplicación | El protocolo real (HTTP, el saludo del juego) | Inundaciones de peticiones HTTP, intentos falsos de inicio de sesión |
L3: volumen bruto
Un ataque de capa 3 intenta saturar tu conexión con más datos de los que puede llevar. Nada de lo que hagas en el servidor ayuda, porque la tubería ya está llena antes de que el tráfico llegue a tu máquina. Solo puede absorberlo un filtrado aguas arriba, en el borde de la red del proveedor.
L4: abusar de las conexiones
En la capa 4, los atacantes agotan la gestión de conexiones del servidor. Una inundación SYN abre incontables conexiones TCP a medio terminar; una inundación UDP envía una tormenta de paquetes a un puerto del juego. Son más baratas de lanzar que las volumétricas y siguen siendo muy eficaces contra servidores pequeños.
L7: parecer jugadores reales
Los ataques de capa 7 imitan un uso legítimo: miles de intentos de inicio de sesión o una inundación HTTP contra el panel web o el mapa de un juego. Son más difíciles de detectar porque cada petición parece válida. Para defenderse hacen falta reglas que entiendan la aplicación, como límites de peticiones por dirección.
Qué hace una buena protección
Una protección DDoS eficaz no es un único interruptor. Combina:
- Mitigación siempre activa en el borde de la red, para que el tráfico del ataque se descarte antes de consumir el ancho de banda de tu servidor.
- Detección que distinga un ataque de un pico de jugadores reales.
- Reglas por servicio que puedas ajustar, como puertos permitidos y direcciones de confianza.
- Visibilidad: un historial de ataques y de dónde vinieron.
- Bloqueo automático de quienes reinciden.
La capa de protección de SolumeCore, llamada Solume Shield, filtra en las capas 3, 4 y 7 en el borde de la red, y todos los planes pasan por ella. En el panel puedes elegir lo estricta que es, mantener una lista de permitidas para tus propias direcciones, revisar una lista de bloqueo y ver el registro de cada ataque que detuvo. En los modos Equilibrado y Reforzado todos los puertos siguen respondiendo; el modo Estricto solo deja pasar los puertos que enumeres, así que úsalo cuando sepas exactamente qué expone tu servidor.
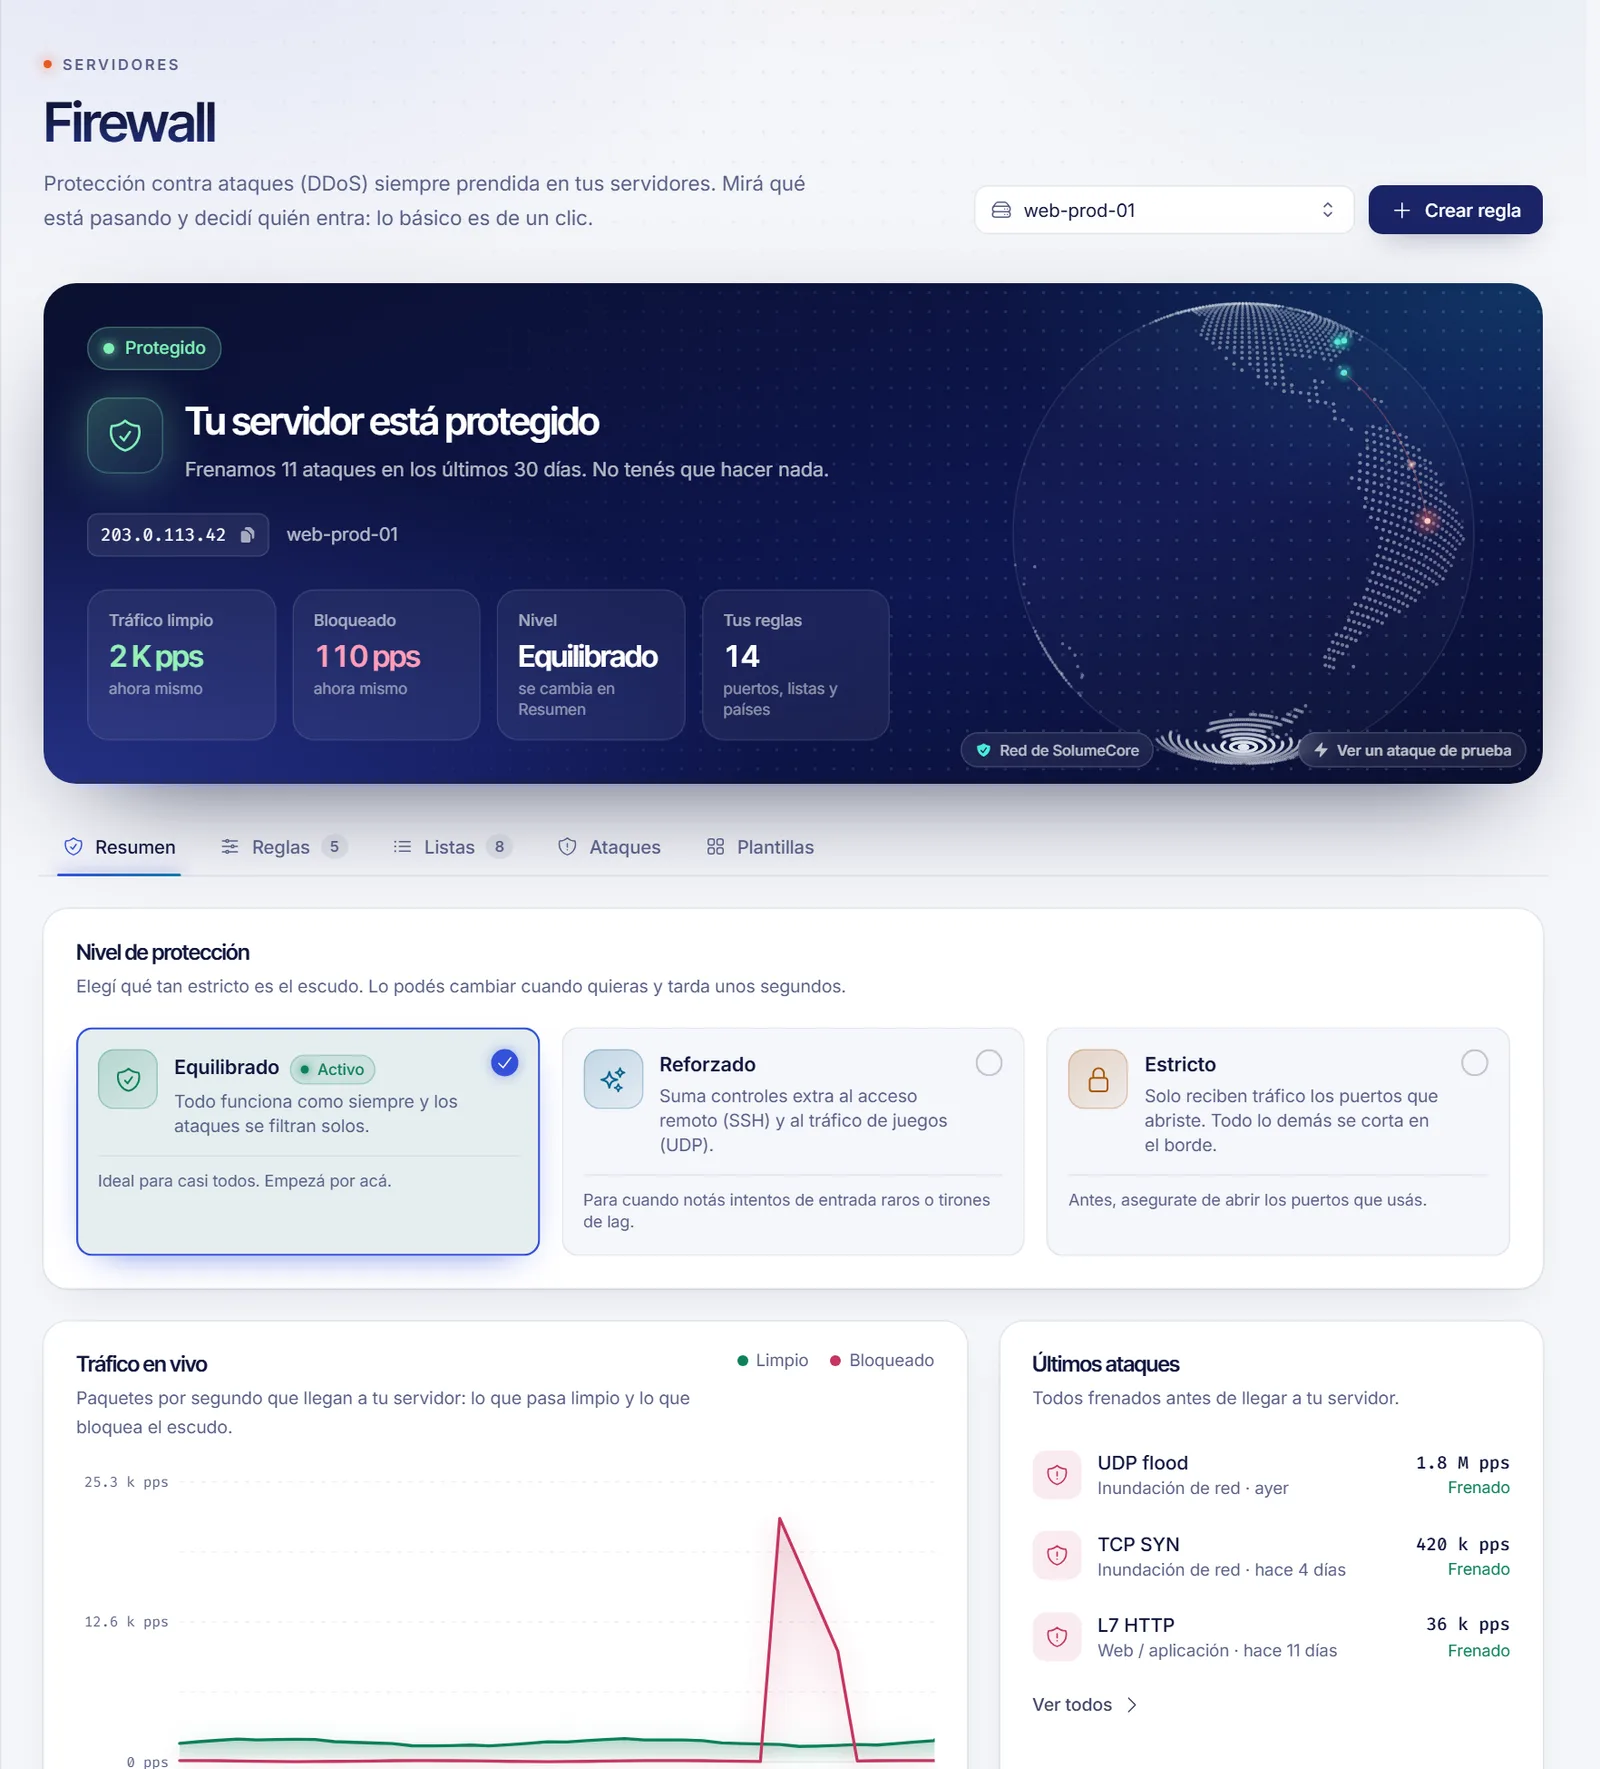
Nota: ningún proveedor puede prometer que ningún ataque causará nunca ninguna interrupción. La mitigación reduce y absorbe los ataques; desconfía de quien prometa inmunidad absoluta.
Qué puedes hacer tú
La protección aguas arriba es la base, y tú puedes añadir capas de tu lado:
- No expongas lo que los jugadores no necesitan. Abre solo el puerto del juego. Mantén RCON, bases de datos y paneles de administración cerrados o limitados por dirección.
- Usa la lista de permitidas para administradores y tus propios servicios, para que los filtros nunca los alcancen.
- Oculta tu origen cuando puedas. Si tienes un sitio web, ponlo detrás de una CDN o un proxy y evita filtrar la IP del servidor.
- Mantén el software actualizado, sobre todo los servidores de juegos y los plugins, porque los fallos de aplicación pueden convertirse en ataques baratos.
- Limita los inicios de sesión y valora una lista blanca en los servidores privados.
- Ten copias de seguridad, para que un incidente grave nunca te cueste el mundo. Mira copias de seguridad de servidores de juegos con 3-2-1.
- Endurece la máquina si administras un VPS: cómo asegurar un VPS nuevo.
Señales de que te atacan
- Todos se desconectan a la vez y la consola del servidor se ve normal.
- El ping sube para todos los jugadores, no para uno.
- El panel muestra un tráfico muy por encima del habitual.
- Las conexiones agotan el tiempo de espera, pero el proceso está sano.
Si solo les pasa a uno o dos jugadores, sospecha primero de su conexión. Mira ubicación del servidor de juegos y latencia.
FAQ
¿La protección DDoS viene incluida?
En SolumeCore, todos los planes pasan por la capa de protección de red sin costo adicional. Revisa la página del producto para ver el alcance exacto del plan que elijas.
¿La protección DDoS detiene todos los ataques?
Detiene la mayoría de los ataques comunes y reduce el resto. Ningún proveedor puede garantizar un impacto nulo en todos los casos.
¿La protección añade lag?
El filtrado en el borde añade muy poco retraso al tráfico legítimo, y una mitigación bien hecha está pensada para ser transparente para los jugadores.
¿Un DDoS es lo mismo que un hackeo?
No. Un DDoS deja un servicio no disponible; un hackeo supone que alguien obtuvo acceso no autorizado. Requieren defensas distintas.
¿Tengo que hacer algo cuando empieza un ataque?
Normalmente no. El filtrado es automático. Revisa después el panel para ver los detalles y valora bloquear las fuentes reincidentes.
Mantén tu servidor accesible
Descubre cómo los paneles exponen estos controles en qué es un panel de servidores de juegos, explora el hosting de Minecraft o un VPS, y consulta la ayuda sobre el firewall para respuestas paso a paso.